


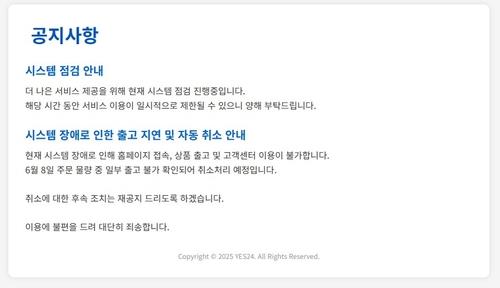
[CBC뉴스] 인터넷 서점 예스24가 랜섬웨어 공격을 받은 사실을 한국인터넷진흥원(KISA)에 신고했으나, 정작 회원과 이용자들에게는 이 사실을 알리지 않아 논란이 일고 있다. 10일 국회 과학기술정보방송통신위원회 소속 최수진 의원(국민의힘)이 KISA로부터 받은 자료에 따르면, 예스24는 전날 오전 4시께 랜섬웨어 공격을 받고 이를 KISA에 신고했다. 그러나 이용자들에게는 해킹 사실을 밝히지 않고 "더 나은 서비스 제공을 위해 현재 시스템 점검 중"이라는 공지를 통해 안내했다.
예스24는 홈페이지에 온라인 서비스가 중단된 이유를 '시스템 장애'로 설명했으며, 해킹에 대해서는 전혀 언급하지 않았다. 이에 대해 예스24는 "기술적인 오류가 발생한 것으로 보고 있다"며 해킹 여부에 대해 명확한 입장을 내놓지 않았다. 이와 관련해 최수진 의원은 "이용자들에게 해킹 사실을 신속하게 알리지 않은 것은 문제가 있다"고 지적했다.
이날 연합뉴스 보도로 해킹 피해 사실이 공개된 이후, 예스24는 "급박한 복구 과정으로 인해 상세한 설명이 늦어지게 되어 죄송하다"는 입장문을 배포했다. 예스24가 보유한 고객 생년월일 정보, 결제 수단 및 계좌 번호와 같은 금융정보가 유출되거나 악용될 가능성에 대한 우려가 제기되고 있는 상황이다. 하지만 예스24는 "조사 결과, 회원님들의 개인정보는 일체의 유출 및 유실이 없는 점을 확인했으며, 주문 정보를 포함한 모든 데이터 역시 정상 보유 중"이라고 밝혔다.
과거 2023년에는 인터넷 서점 알라딘이 해킹을 당해 전자책 약 72만 권이 유출되면서 광범위한 저작권 피해가 발생한 바 있어, 이번 사건에 대한 철저한 조사가 필요하다는 지적이 있다. 예스24는 "사고 원인 분석 및 피해 여부 파악에 최선을 다하고 있다"고 설명했으나, KISA는 예스24가 사이버 공격 관련 기술 지원 동의를 하지 않아 사고 조사를 위한 정보 접근에 한계가 있다고 최 의원에게 보고했다.
예스24는 서비스가 정상화되면 구체적 피해 범위에 따라 보상 방안을 공지하고 개별적으로 안내할 것이라고 밝혔다. 이번 사건은 해킹 대응의 투명성과 신속성이 얼마나 중요한지를 다시 한번 상기시켜주는 사례로 남게 될 것이다. 이용자들은 개인정보 보호에 대한 우려 속에서, 기업이 해킹에 어떻게 대응하는지가 중요한 관심사로 떠오르고 있다.
★ 네티즌 어워즈 투표하러 가기 ▶
★ 실시간 뉴스속보 - CBC뉴스 텔레그램 ▶
★ CBC뉴스 - gonewsi로 전 세계 타전 ▶
▮ CBC뉴스ㅣCBCNEWS 한종구 기자





