


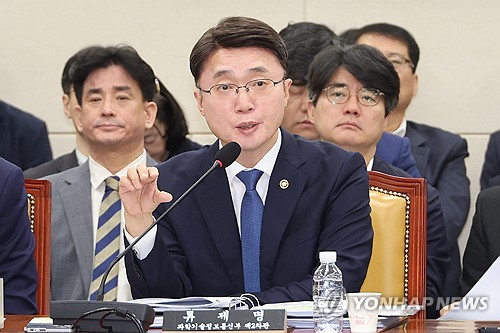
[CBC뉴스] 과학기술정보통신부는 쿠팡에서 발생한 개인정보 유출 사고와 관련하여 공격이 감지된 기간이 지난해 6월 24일부터 올해 11월 8일까지였다고 밝혔다. 2일 국회 과학기술정보방송통신위원회에서 열린 긴급 현안 질의에서 류제명 과기정통부 2차관은 대응 경과를 보고하며, 이 기간 동안 3천만 개 이상의 계정에서 개인정보가 유출됐다고 전했다.
류 차관은 "지난해 7월부터 올해 11월까지 전수 로그 분석 결과, 공격자는 로그인 없이 여러 차례 고객 정보에 비정상적으로 접속하여 유출을 시도했다"고 설명했다. 이 과정에서 쿠팡 서버 접속 시 이용되는 인증용 토큰을 전자 서명하는 암호키가 사용된 것으로 드러났다. 류 차관은 "스미싱 등 2차 피해가 우려되는 만큼 모니터링을 강화할 것"이라고 덧붙였다.
현재 퇴사한 중국인 인증 담당자가 개인정보 유출에 연루됐다는 의혹에 대해 류 차관은 "현재 언급되는 공격자의 신상 정보는 경찰 수사를 통해 확인이 필요하다"며, "확인이 필요한 미상자가 쿠팡 측에 이메일, 배송지 등 3천만 건의 개인정보 유출을 주장했다"고 밝혔다.
이와 함께 류 차관은 KT의 무단 소액결제 사고와 비교하며, "기술적으로 차별성이 있지만 관리 부실이 이번 사고의 배경이 됐다"고 지적했다. 또한, 전자상거래법에 따라 통신 판매로 인한 재산상의 손해 발생 시 영업정지 가능 여부에 대한 박정훈 국민의힘 의원의 질의에 대해 "관계 기관과 적극적으로 협의하겠다"고 답변했다.
한편, 민관합동조사단 구성이 늦었다는 지적에 대해서는 "모든 사례에 대해 조사단을 구성할 수 없으며, 1차 평가 유출 규모인 4,536건을 고려했다"고 해명했다.
★ 네티즌 어워즈 투표하러 가기 ▶
★ 실시간 뉴스속보 - CBC뉴스 텔레그램 ▶
▮ CBC뉴스ㅣCBCNEWS 하영수 기자





